· Artikel
Sieben Franken für meine Vorsorgedaten
Gestern Morgen wurde bekannt, dass ein Softwarelieferant der Pensionskasse des Bundes (Publica) Ende September gehackt wurde. Daten sind abgeflossen. Welche und wohin ist Gegenstand von Ermittlungen.
Möglicherweise auch meine Daten, ich bin bei Publica versichert.
Bei einer Pensionskasse liegen nicht irgendwelche Daten. Publica hat mir gestern geschrieben, welche: Name, Vorname, AHV-Nummer, Adresse, Telefonnummer (Geschäft und Privat), E-Mailadresse (Geschäft und Privat), Vorsorgedaten (z.B. Lohn, versicherter Verdienst, Vorsorgeguthaben), Zivilstand, Angaben zu Ehepartner/in resp. Lebenspartner/in.
Das ist der Datensatz, mit dem man eine Identität nachbaut.
Ich bin hässig.
Publica nennt den Lieferanten nicht. Nötig ist das auch nicht, denn die Firma hat sich gestern Morgen selbst geoutet: PK Softech AG, Reinach BL, Spezialistin für Pensionskassensoftware. Auf simap.ch, der Beschaffungsplattform des Bundes, steht der Rest. 2017 gewann PK Softech die Ausschreibung für Publicas Kernsystem gegen sechs Mitbewerber. Vertragsvolumen: 12,6 Millionen Franken. Laufzeit: bis zu 16 Jahre, also bis 2033.
Rechnen wir kurz. 12,6 Millionen durch 16 Jahre durch 110'000 versicherte Personen und Rentenbezüger: Sieben Franken. Für sieben Franken pro Kopf und Jahr liegen meine Daten bei einer Firma, für die dieser Vertrag vermutlich der wichtigste ist, den sie je hatte. Ob das viel oder wenig ist, weiss ich nicht. Aber die Asymmetrie ist auffällig: Für Publica ein Rundungsfehler in einer 45-Milliarden-Bilanz. Für PK Softech die Existenz. Problematisch ist das aus zwei Gründen.
- Wer von einem Kunden abhängt, sagt zu allem Ja und stellt keine unangenehmen Fragen – zum Beispiel, ob der Festpreis auch für Sicherheitsmassnahmen reicht, die niemand bestellt hat.
- Eine so kleine Firma kann kein Security-Team, keine 24-Stunden-Überwachung und keine Incident Response stemmen; für sie ist ein Angriff existenzbedrohend, nicht ein Vorfall. Und Publica kann trotzdem nicht einfach wechseln – ein Kernsystem tauscht man nicht in einem Jahr aus. Beide sitzen fest, keiner hat echten Druck. In solchen Verhältnissen bleiben Dinge liegen.
Lorem ipsum
Ich habe mir die Website von PK Softech angeschaut.
Der Menüpunkt «Team» führt auf eine 404-Seite. Nach einem solchen Vorfall die eigenen Leute aus der Schusslinie zu nehmen ist verständlich. Selbstverständlich. Gut gemacht.
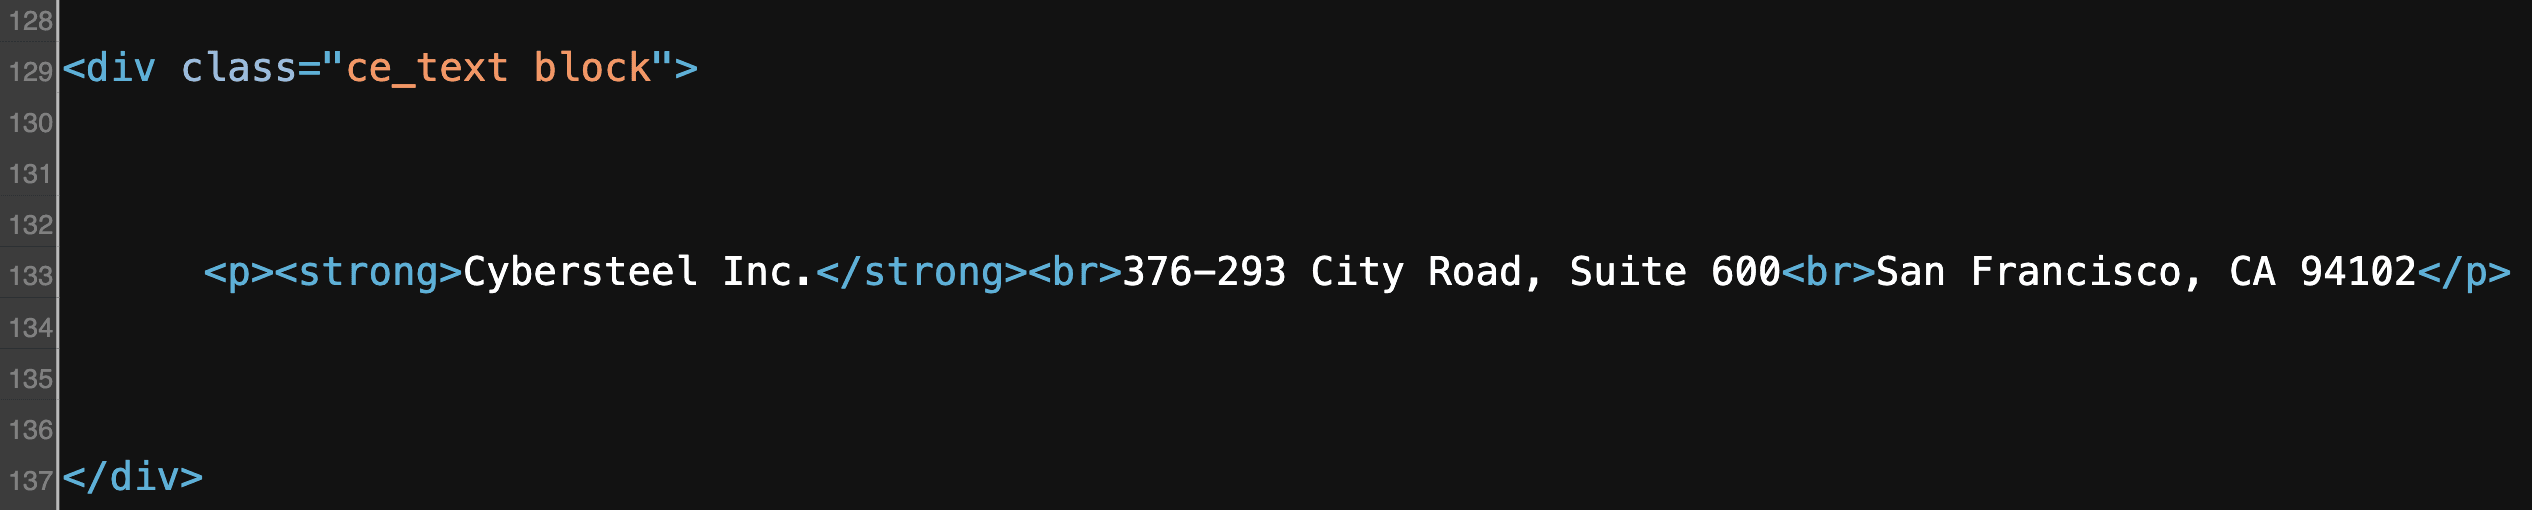
Im Quellcode steckt ein unsichtbares Seitenpanel, das nie befüllt wurde. Kontaktadresse: Cybersteel Inc., 376-293 City Road, San Francisco. Telefon: +44 1234 567 890. Das ist der Demo-Inhalt eines gekauften Website-Themes, seit Jahren auf jeder Unterseite mit ausgeliefert. Eine Firma, die Zugriff auf Schweizer Vorsorgedaten hat, hat laut eigener Website ihren Sitz in einem Lorem-ipsum-Büro in Kalifornien.
Die Datenschutzerklärung beginnt so: «Diese Webseite und deren Inhalt wird durch die Firma PK Softech AG ohne kommerzielle Interessen zur Verfügung gestellt.» Eine Firmenwebsite mit Produktseiten und Kontaktformular. Ohne kommerzielle Interessen. Der Satz stammt aus einer Vorlage für Privatpersonen; niemand hat ihn gelesen, bevor er online ging.
Weiter unten: Matomo verwende «sog. ‹Fingerprints› (keine ‹Cookies›), also Textdateien, die auf Ihrem Computer gespeichert werden». Das ist die Definition eines Cookies, versehentlich an einen Fingerprint geklebt. Die Seite setzt tatsächlich keine Cookies, die Aussage stimmt also. Nur die Erklärung dazu ist falsch. Und der Cookie-Banner bittet um meine Zustimmung für Cookies, die nie geliefert werden.
Klar: Eine Website ist nicht das Pensionskassensystem. Nichts davon beweist irgendetwas über die Sicherheit der Software, die meine Daten verwaltet. PK Softech pflegt ihr Kernsystem bestimmt sorgfältiger als ihre Website. Aber die Website zeigt, wie eine Firma mit Dingen umgeht, die nicht ihr Kerngeschäft sind. Datenschutzerklärung, Theme-Reste, Cookie-Banner – alles Nebensache.
Cybersicherheit ist für einen BVG-Softwarehersteller auch Nebensache. Bis sie es nicht mehr ist.
Fragen
Was mich als Versicherten jetzt interessiert, und was Publica mir laut ihrer eigenen Datenschutzerklärung schuldet (dort steht: «Durch die Auswahl der Dienstleistenden sowie durch geeignete vertragliche Vereinbarungen stellen wir sicher, dass der Datenschutz […] sichergestellt ist»):
- Warum lagen Versichertendaten überhaupt beim Lieferanten – Hosting, Testumgebung, Migration, Support? Und warum im Klartext? Publica nennt Pseudonymisierung ausdrücklich als Schutzmassnahme.
- Welche Sicherheitsanforderungen standen 2016 im Pflichtenheft, und hat sie in den neun Jahren seither jemand überprüft? Das Datenschutzgesetz verlangt, dass sich der Auftraggeber «vergewissert».
- Welche Zugänge hatte PK Softech in die Systeme von Publica? Die Firma bietet auf ihrer Website Fernwartung per TeamViewer an. Sind diese Zugänge nach dem Angriff gesperrt worden?
- Welche Daten genau sind weg, und wann erfahre ich das?
- Was bedeutet ein Festpreis bis 2033 für Sicherheitsaufwand, den 2016 niemand bestellt hat?
Sieben Franken. Für sichere Daten hätte ich auch vierzehn bezahlt. Gefragt hat mich niemand.